Ce dossier fait partie du comparateur Présidentielle 2027. C’est un état des lieux : pour chaque règle, ce qui s’applique aujourd’hui et son évolution depuis 2007, avec les sources officielles. Les propositions des candidats seront comparées dans un article séparé, publié dès que les programmes seront connus.
Sous-thèmes : Intelligence artificielle, Cybersécurité, Données personnelles et plateformes, Réseaux sociaux et mineurs, Couverture numérique (fibre, mobile).
Autres états des lieux du comparateur : retraites, travail et emploi, impôts et finances publiques, immigration et nationalité, énergie, climat et environnement, sécurité et justice, santé.
Présidentielle 2027 : pourquoi le numérique et l’IA entrent dans le débat
L’intelligence artificielle, la protection des données, la sécurité informatique des entreprises et des hôpitaux, l’accès des enfants aux réseaux sociaux ou la couverture en fibre optique sont devenus des sujets politiques à part entière. Plusieurs décisions sont en cours : les règles européennes sur l’IA s’appliquent progressivement, la transposition de la directive européenne sur la cybersécurité NIS2 est en retard, et l’interdiction des réseaux sociaux aux moins de 15 ans votée en juillet 2026 a été censurée en août.
Ce dossier présente cinq règles : l’intelligence artificielle, la cybersécurité, les données personnelles et les grandes plateformes, les réseaux sociaux et les mineurs, et la couverture fibre et mobile. Pour chacune, vous trouverez la règle actuelle, son évolution et les textes qui la fixent.
Qui décide des règles du numérique ?
- L’Union européenne fixe la plupart des règles : protection des données (RGPD), plateformes (DSA et DMA), intelligence artificielle (AI Act), cybersécurité (NIS2). Ces règlements s’appliquent directement en France ou doivent être transposés par une loi.
- Le Parlement français transpose les directives, désigne les autorités de contrôle et peut adopter des règles nationales, dans la limite du droit européen. C’est cette limite qui a empêché l’application de la majorité numérique votée en 2023.
- Les autorités indépendantes contrôlent l’application : la CNIL pour les données personnelles, l’Arcom pour les plateformes et les contenus, l’Arcep pour les réseaux télécoms.
- L’ANSSI, rattachée au Premier ministre, protège les systèmes d’information de l’État et des infrastructures essentielles.
- Les collectivités ont porté une grande partie du déploiement de la fibre dans les zones rurales.
Le numérique en quelques repères
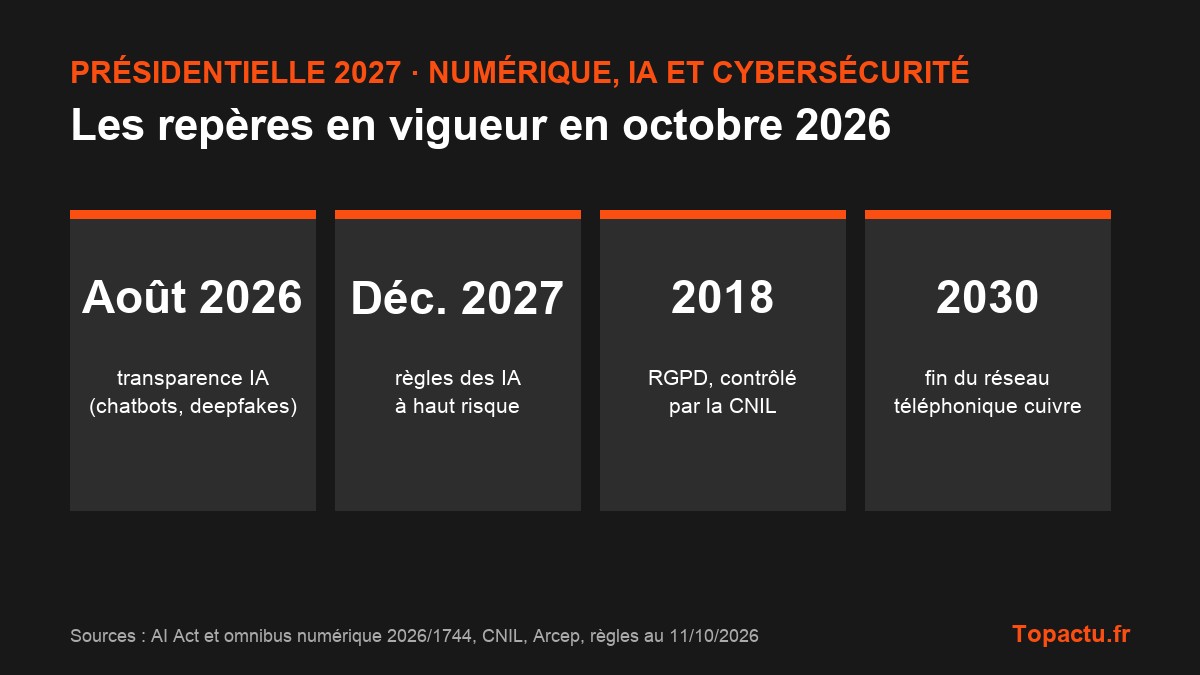
- Depuis le 2 août 2026, il faut signaler les échanges avec un chatbot et les contenus générés par IA.
- Les obligations des systèmes d’IA à haut risque ont été reportées au 2 décembre 2027.
- La France n’a pas encore transposé la directive NIS2, attendue depuis octobre 2024.
- Le réseau téléphonique en cuivre doit être fermé d’ici 2030, au profit de la fibre.
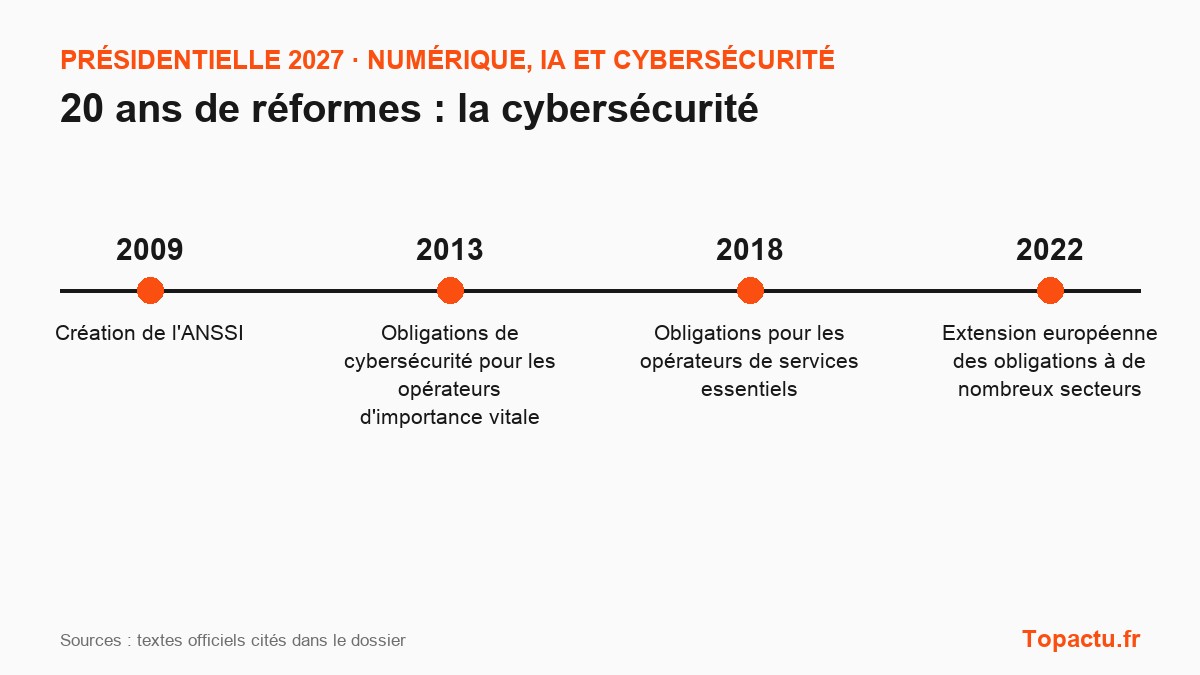
Les principales réformes depuis 2007 (sources officielles citées dans le dossier).
La fibre et la couverture mobile
Ce que dit la règle aujourd’hui
Le plan France Très Haut Débit, lancé en 2013, organise le déploiement de la fibre optique avec les opérateurs privés dans les zones denses et les collectivités dans les zones rurales, avec un soutien financier de l’État. Pour la couverture mobile, le « New Deal mobile » de 2018 a engagé les opérateurs à améliorer la couverture des zones mal desservies en échange de la prolongation de leurs fréquences. Le réseau téléphonique en cuivre d’Orange est progressivement fermé, avec une fin prévue en 2030, au profit de la fibre.
| Repère | Valeur actuelle |
|---|---|
| Plan France Très Haut Débit | Lancé en 2013 |
| New Deal mobile | Accord de 2018 avec les opérateurs |
| Fin du réseau cuivre | Prévue en 2030 |
Ce qui a changé depuis 20 ans
| Année | Quinquennat | Texte | Changement |
|---|---|---|---|
| 2013 | Hollande | Plan France Très Haut Débit | Objectif de très haut débit pour tous et déploiement de la fibre |
| 2018 | Macron I | New Deal mobile | Engagements de couverture des opérateurs en zones rurales |
| 2023 | Macron II | Plan de fermeture du cuivre | Fermeture progressive du réseau téléphonique historique jusqu’en 2030 |
Textes et sources
- Code des postes et des communications électroniques
- Décision Arcep sur la fermeture du réseau cuivre
La cybersécurité
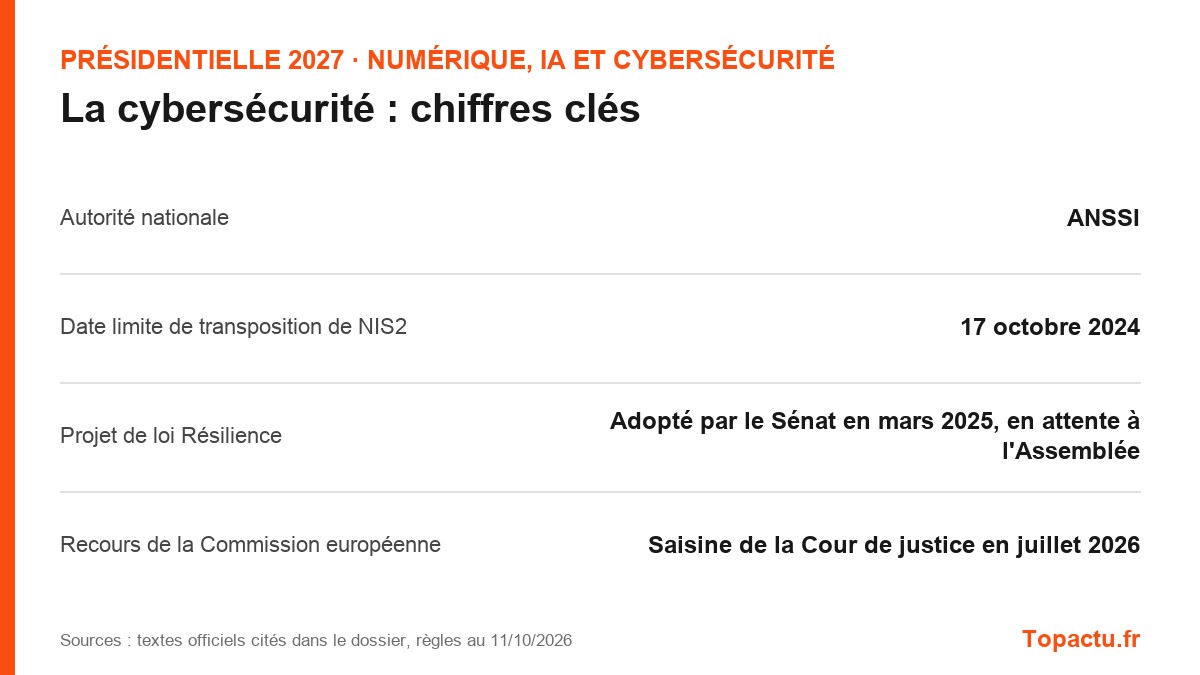
Les chiffres clés en vigueur (sources citées en fin de section).
Ce que dit la règle aujourd’hui
L’Agence nationale de la sécurité des systèmes d’information (ANSSI) est l’autorité chargée de la cybersécurité de l’État et des infrastructures essentielles. La directive européenne NIS2, qui étend les obligations de cybersécurité à des milliers d’entreprises et de collectivités, aurait dû être transposée en droit français en octobre 2024. Le projet de loi « Résilience » qui la transpose a été adopté par le Sénat en mars 2025, mais son examen à l’Assemblée nationale, prévu les 7 et 9 octobre 2026, a été reporté. La Commission européenne a saisi la Cour de justice de l’Union européenne contre la France en juillet 2026.
| Repère | Valeur actuelle |
|---|---|
| Autorité nationale | ANSSI |
| Date limite de transposition de NIS2 | 17 octobre 2024 |
| Projet de loi Résilience | Adopté par le Sénat en mars 2025, en attente à l’Assemblée |
| Recours de la Commission européenne | Saisine de la Cour de justice en juillet 2026 |
Ce qui a changé depuis 20 ans
| Année | Quinquennat | Texte | Changement |
|---|---|---|---|
| 2009 | Sarkozy | Décret du 7 juillet 2009 | Création de l’ANSSI |
| 2013 | Hollande | Loi de programmation militaire 2014-2019 | Obligations de cybersécurité pour les opérateurs d’importance vitale |
| 2018 | Macron I | Transposition de la directive NIS | Obligations pour les opérateurs de services essentiels |
| 2022 | Macron II | Directive NIS2 | Extension européenne des obligations à de nombreux secteurs |
Pour aller plus loin
Textes et sources
- Directive (UE) 2022/2555 (NIS2)
- Projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité
L’intelligence artificielle
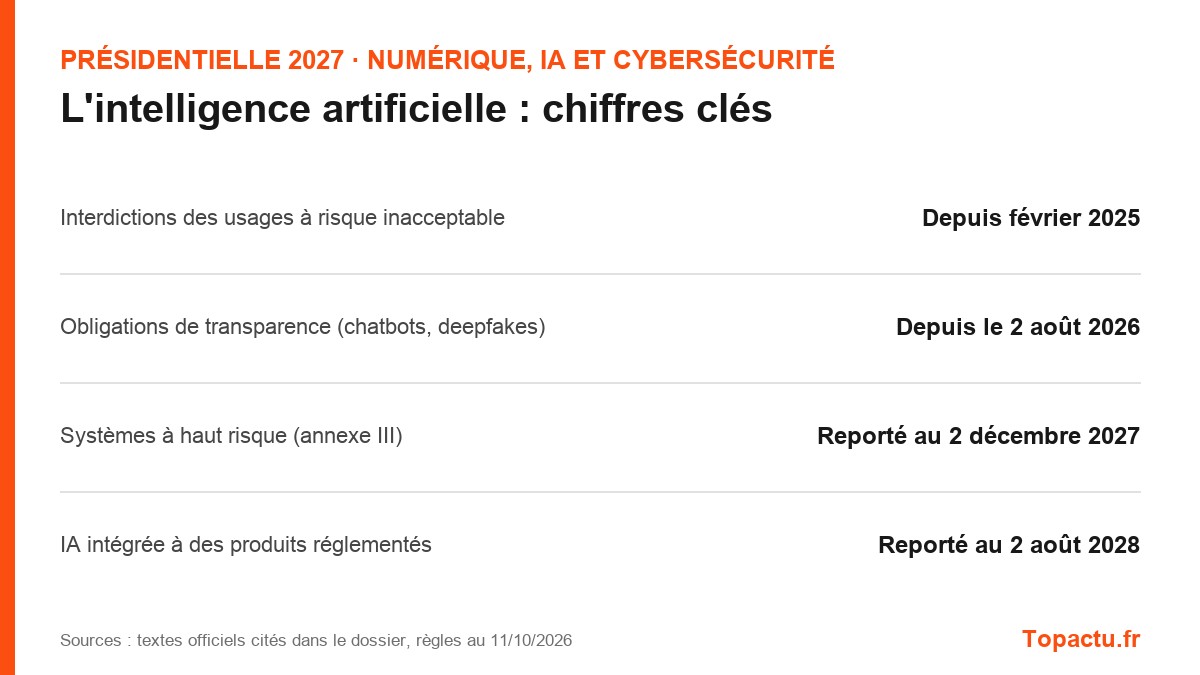
Les chiffres clés en vigueur (sources citées en fin de section).
Ce que dit la règle aujourd’hui
L’intelligence artificielle est encadrée par un règlement européen, l’AI Act, directement applicable en France. Il classe les systèmes d’IA selon leur niveau de risque. Certains usages sont interdits depuis février 2025, comme la notation sociale des personnes. Depuis août 2025, les fournisseurs de grands modèles d’IA à usage général ont des obligations de documentation et de transparence. Depuis le 2 août 2026, il faut signaler qu’on échange avec une IA et que des contenus ont été générés ou manipulés par IA, notamment les deepfakes. Les obligations des systèmes à haut risque (recrutement, éducation, maintien de l’ordre, etc.) ont été reportées au 2 décembre 2027 par un règlement européen de juillet 2026, dit « omnibus numérique ».
| Repère | Valeur actuelle |
|---|---|
| Interdictions des usages à risque inacceptable | Depuis février 2025 |
| Obligations de transparence (chatbots, deepfakes) | Depuis le 2 août 2026 |
| Systèmes à haut risque (annexe III) | Reporté au 2 décembre 2027 |
| IA intégrée à des produits réglementés | Reporté au 2 août 2028 |
À retenir pour 2027 : Les règles de l’IA se décident surtout au niveau européen : un programme national peut agir sur la recherche, la formation, les contrôles et les positions défendues à Bruxelles.
Ce qui a changé depuis 20 ans
| Année | Quinquennat | Texte | Changement |
|---|---|---|---|
| 2018 | Macron I | Stratégie nationale pour l’IA | Premier plan national de soutien à la recherche en IA |
| 2024 | Macron II | AI Act | Premier cadre juridique européen de l’intelligence artificielle |
| 2025 | Macron II | Sommet pour l’action sur l’IA à Paris | Annonces d’investissements dans les centres de données en France |
| 2026 | Macron II | Omnibus numérique | Report des obligations des systèmes à haut risque |
Pour aller plus loin
Textes et sources
- Règlement (UE) 2024/1689 sur l’intelligence artificielle (AI Act)
- Règlement (UE) 2026/1744 (omnibus numérique sur l’IA)
Données personnelles et grandes plateformes
Ce que dit la règle aujourd’hui
La protection des données personnelles repose sur le règlement général sur la protection des données (RGPD), appliqué depuis mai 2018 et contrôlé en France par la CNIL. Les grandes plateformes en ligne sont soumises à deux règlements européens : le règlement sur les services numériques (DSA), qui les oblige à lutter contre les contenus illicites et à évaluer leurs risques, et le règlement sur les marchés numériques (DMA), qui encadre les pratiques des très grandes entreprises du numérique. En France, la loi de 2024 visant à sécuriser et réguler l’espace numérique (SREN) adapte ces règles et confie leur contrôle notamment à l’Arcom.
| Repère | Valeur actuelle |
|---|---|
| RGPD | Appliqué depuis le 25 mai 2018, contrôlé par la CNIL |
| Règlement sur les services numériques (DSA) | Applicable à toutes les plateformes depuis février 2024 |
| Amende maximale RGPD | 4 % du chiffre d’affaires mondial ou 20 millions d’euros |
Ce qui a changé depuis 20 ans
| Année | Quinquennat | Texte | Changement |
|---|---|---|---|
| 2016 | Hollande | Loi pour une République numérique | Portabilité des données, ouverture des données publiques |
| 2018 | Macron I | RGPD | Nouveau cadre européen de protection des données |
| 2024 | Macron II | DSA, DMA et loi SREN | Obligations renforcées pour les plateformes en ligne |
Textes et sources
- Règlement (UE) 2016/679 (RGPD)
- Règlement (UE) 2022/2065 (DSA)
- Règlement (UE) 2022/1925 (DMA)
- Loi n° 2024-449 du 21 mai 2024 (SREN)
Les réseaux sociaux et les mineurs
Ce que dit la règle aujourd’hui
L’accès des mineurs aux réseaux sociaux n’est aujourd’hui pas interdit par une loi applicable. Une loi de juillet 2023 avait fixé une « majorité numérique » à 15 ans, mais elle n’est jamais entrée en application, faute de compatibilité avec le droit européen. En juillet 2026, le Parlement a adopté une loi interdisant les réseaux sociaux aux moins de 15 ans à partir du 1er septembre 2026. Le Conseil constitutionnel l’a censurée le 14 août 2026, en jugeant notamment trop large la définition des réseaux sociaux visés. Les plateformes restent soumises au DSA européen, qui leur impose des mesures de protection des mineurs.
| Repère | Valeur actuelle |
|---|---|
| Loi de 2023 sur la majorité numérique à 15 ans | Votée, jamais appliquée |
| Loi d’interdiction aux moins de 15 ans | Adoptée le 21 juillet 2026, censurée le 14 août 2026 |
| Cadre applicable | Règlement européen sur les services numériques (DSA) |
Ce qui a changé depuis 20 ans
| Année | Quinquennat | Texte | Changement |
|---|---|---|---|
| 2023 | Macron II | Loi du 7 juillet 2023 | Majorité numérique fixée à 15 ans, jamais appliquée |
| 2024 | Macron II | Commission écrans | Rapport recommandant de limiter l’exposition des enfants aux écrans |
| 2026 | Macron II | Loi d’interdiction aux moins de 15 ans | Adoptée par le Parlement, censurée par le Conseil constitutionnel |
Textes et sources
- Loi n° 2023-566 du 7 juillet 2023 (majorité numérique)
- Règlement (UE) 2022/2065 (DSA)
Et les propositions des candidats ?
Ce dossier ne présente que les règles en vigueur et leur histoire. Les propositions des candidats sur ces règles seront comparées dans un article dédié, publié dès que les programmes seront connus. Pour chaque règle, chaque candidat y sera classé selon cinq positions (maintenir, modifier, supprimer, créer ou non précisé), avec la source et la date de sa déclaration. Ce dossier renverra alors vers ce comparatif.
Questions fréquentes sur le numérique et la présidentielle 2027
Les réseaux sociaux sont-ils interdits aux moins de 15 ans ?
Non, pas à ce jour. Le Parlement a adopté une interdiction en juillet 2026, mais le Conseil constitutionnel l’a censurée le 14 août 2026. La loi de 2023 sur la majorité numérique à 15 ans n’a, elle, jamais été appliquée. Les plateformes doivent toutefois respecter les obligations de protection des mineurs du règlement européen sur les services numériques.
Quelles règles s’appliquent à l’intelligence artificielle en France ?
Le règlement européen sur l’IA, l’AI Act. Certains usages sont interdits depuis 2025, les obligations de transparence s’appliquent depuis le 2 août 2026, et les règles des systèmes à haut risque, comme ceux utilisés pour le recrutement, s’appliqueront à partir du 2 décembre 2027.
Qu’est-ce que la directive NIS2 ?
C’est une directive européenne qui impose des mesures de cybersécurité et la déclaration des incidents à de nombreuses entreprises et administrations de secteurs essentiels. La France devait la transposer avant octobre 2024. Le projet de loi Résilience, adopté par le Sénat en 2025, attend encore son examen à l’Assemblée nationale.
Un président peut-il changer seul les règles du numérique ?
Rarement. La plupart des règles sont européennes. Un gouvernement peut agir sur leur application en France, sur les moyens des autorités de contrôle, sur l’investissement public et sur les positions qu’il défend dans les négociations européennes.
Quand le réseau téléphonique en cuivre sera-t-il fermé ?
La fermeture est progressive, commune par commune, et doit être achevée en 2030. Les abonnés concernés sont invités à passer à la fibre ou à une autre technologie avant la date de fermeture de leur zone.